Rechnungsbetrug im Betrieb: wenn der Lieferant die Bankverbindung ändert
· 5 Min. Lesezeit
Neue IBAN per Mail vom bekannten Lieferanten? So läuft Rechnungsbetrug mit gehackten Postfächern ab und so prüfen Sie Kontoänderungen im Betrieb.
Für Unternehmen
Ihre Mitarbeiterinnen und Mitarbeiter lösen zehn Minuten pro Woche kurze Fälle und lernen dabei, gefälschte Mails, Betrugsanrufe und falsche SMS zu erkennen. Sie sehen im Cockpit, wer die Grundstufe abgeschlossen hat, und erhalten den Nachweis als PDF.
Lage
Seit 1. Oktober 2026 gilt das NISG 2026. Wesentliche und wichtige Einrichtungen müssen ihren Beschäftigten regelmäßig Cybersicherheitsschulungen anbieten (§ 31 Abs. 2). Fehlt das Angebot, ist das eine Verwaltungsübertretung (§ 45 Abs. 1 Z 2). Ob Ihr Betrieb dazu zählt, klären Sie mit Ihrer rechtlichen Beratung.
Viele Schulungsplattformen sind für den Bildschirm im Büro gebaut. In Werkstatt, Lager, Produktion und Außendienst sitzt aber kaum jemand vor einem Firmen-PC. Und eine Schulung, die als Pflichtübung erlebt wird, wird geklickt, nicht gelernt.
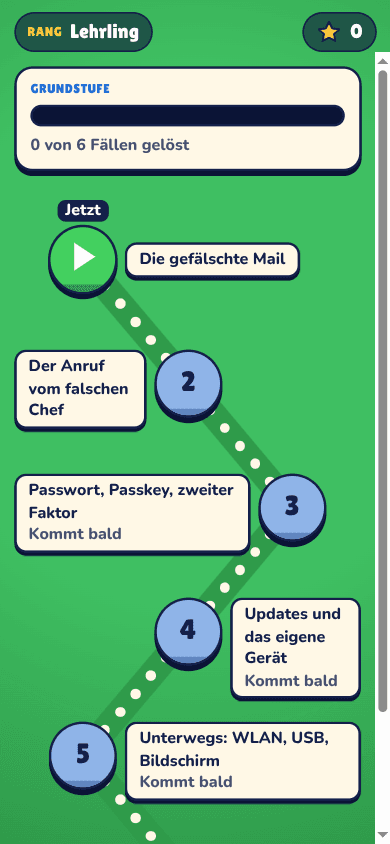
Wachsam setzt dort an, wo Ihre Leute ohnehin sind: am Handy, in der Pause, drei Minuten pro Fall.
Der Trickser sagt: Ihr Passwort habe ich schon. Mir fehlt nur ein Tippen von Ihnen, und ich bin geduldig. Drei Fehler stecken in meiner Nachricht.
Freitag, 21:50 Uhr, Sie sind zu Hause. Die Anmelde-App der Firma fragt zum vierten Mal in zehn Minuten, ob Sie eine Anmeldung bestätigen. Sie haben sich nirgends angemeldet. Dann kommt eine SMS.
Tippen Sie auf jeden Satz, der nicht stimmt.
Gefunden: 0 von 3 Spuren.
In drei Schritten
Sie erhalten einen Firmencode. Ihre Beschäftigten öffnen Wachsam im Browser am Handy, geben den Code ein und beginnen. Die App für Android folgt. Kein Passwort, keine Pflicht-E-Mail. Im Startpaket richten wir das mit Ihnen ein und eröffnen mit einem Auftakt von 45 Minuten online.
Ein Betrüger, der Trickser, hat in einer Mail, einem Anruf oder einer SMS drei Spuren hinterlassen. Wer sie findet, steigt im Rang. Jeder Fall endet mit einer Merkregel, kurz genug, um sie sich zu merken, zum Beispiel: „Bei Geld und Eile immer zurückrufen, unter der Nummer, die Sie schon kennen.“ Keine Zeitlimits, keine Ranglisten, keine mahnenden Mitteilungen.
Sechs Fälle und ein Abschlusstest bilden die Grundstufe. Wer sie abschließt, erhält ein Zertifikat mit Prüf-Link, das der Person gehört. Sie exportieren den Stand Ihres Betriebs als PDF und CSV.
Jeden Dienstag kommt ein neuer kurzer Fall dazu, der Trick der Woche.
Das Cockpit
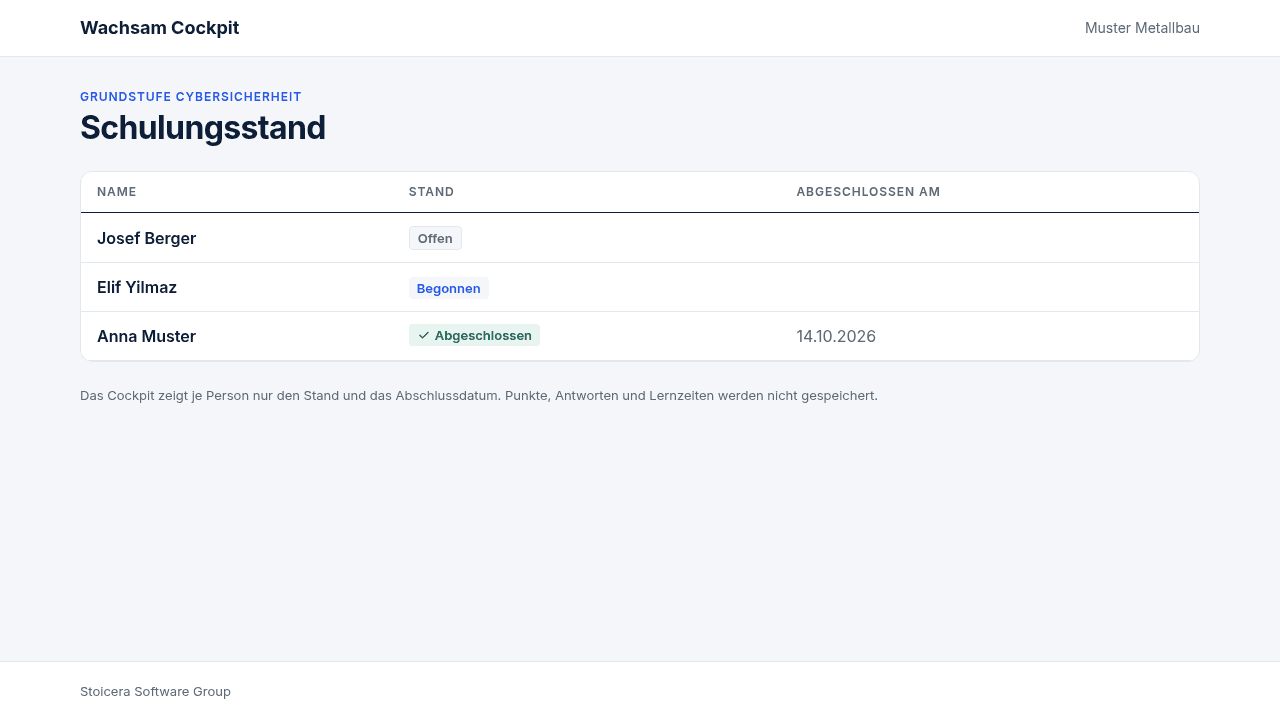
Im Cockpit hat jede Person einen von drei Ständen: offen, begonnen, abgeschlossen mit Datum. Daraus entsteht Ihr Nachweis, als PDF für die Mappe und als CSV für Ihre Unterlagen.
Wer noch nicht begonnen hat, kann eine Erinnerung aufs Handy bekommen, höchstens eine pro Woche. Beim Trick der Woche sieht Ihr Betrieb, wie viele ihn gelöst haben, als Zahl, ohne Namen.
Preise und Garantie
Das Spiel
0 € für Ihre Beschäftigten. Keine Werbung im Spiel.
Cockpit für Betriebe bis 10 Personen
0 €.
Startpaket für Betriebe ab 11 Personen
1.900 € einmalig. Einrichtung, Einladung Ihrer Belegschaft, 45 Minuten Auftakt online, Nachweis-Mappe und 30 Tage Begleitung durch uns.
Cockpit für Betriebe ab 11 Personen
3 € je Person und Monat, mindestens 99 €. Stand je Person, Nachweis-Export, Erinnerungen, neue Fälle.
Beispiel: 40 Personen ergeben 120 € im Monat. Bei 20 Personen gilt der Mindestbetrag von 99 €.
Liegt nach 30 Tagen kein vollständiger Nachweis vor, begleiten wir Sie ohne weitere Kosten weiter, bis er steht.
Kein Rabatt, keine Frist, kein Angebot, das morgen abläuft. Der Preis ist für alle gleich.
Datenschutz
Was jemand im Spiel findet, übersieht oder falsch antwortet, bleibt auf seinem Handy. Punkte, Antworten, Rang und Spieldauer verlassen das Gerät nicht. Unser Server kennt je Person nur den Anzeigenamen, den Betrieb und welche Fälle mit welchem Datum abgeschlossen sind.
Das ist Absicht. Wer weiß, dass niemand mitliest, antwortet ehrlich. Und aus ehrlichen Fehlern lernt man.
Keine Werbung, kein Tracking in der App. Wir verkaufen keine Daten. Kinderprofile im Familienmodul bleiben ausschließlich am Gerät.
Für IT-Abteilungen
Auf einem Server der Hetzner Online GmbH in Deutschland, Rechenzentrum Nürnberg. Die Datenbank (PostgreSQL) läuft auf demselben Server, verschlüsselte Sicherungen liegen ebenfalls bei Hetzner in Deutschland. Der Webserver speichert keine Zugriffsprotokolle mit IP-Adressen. Cloudflare löst nur den Domainnamen auf; Seitenaufrufe laufen nicht über Cloudflare.
Je Person einen von drei Ständen: offen, begonnen, abgeschlossen mit Datum. Sonst nichts. Unser Server kennt je Person nur den Anzeigenamen, den Betrieb und welche Fälle mit welchem Datum abgeschlossen sind.
Punkte, Antworten, Fehler, Rang und Spieldauer bleiben auf dem Gerät und erreichen unseren Server nicht. Die App enthält keine Werbung und kein Analyse- oder Tracking-Werkzeug. Kinderprofile im Familienmodul verlassen das Gerät nie.
Sie erhalten einen Firmencode. Ihre Beschäftigten geben ihn im Spiel ein, dazu einen Anzeigenamen; ein Konto, ein Passwort oder eine E-Mail-Adresse brauchen sie nicht. Sie selbst melden sich im Cockpit mit Ihrer E-Mail-Adresse an und erhalten dafür jedes Mal einen Code per E-Mail. Ein Passwort gibt es auch dort nicht.
Alle Einzelheiten, auch zu Rückrufbitte und Cockpit-Anmeldung, stehen in der Datenschutzerklärung.
Wer dahinter steht
Wir sind Raphael Lugmayr und Sebastian Kern, Stoicera Software Group. Wir haben Wachsam selbst entworfen, geschrieben und programmiert, auch die Grafik: Der Fuchs entsteht bei uns als Vektorgrafik, per Skript.
Wenn Sie anrufen, spricht der, der baut. Wir arbeiten ohne fremdes Kapital und sagen Ihnen offen, was Wachsam kann und was nicht.
· 5 Min. Lesezeit
Neue IBAN per Mail vom bekannten Lieferanten? So läuft Rechnungsbetrug mit gehackten Postfächern ab und so prüfen Sie Kontoänderungen im Betrieb.
· 5 Min. Lesezeit
Stimme und Gesicht lassen sich mit KI fälschen. Eine Regel schützt trotzdem: auflegen und unter der gespeicherten Nummer zurückrufen.
· 5 Min. Lesezeit
Gefälschte Freigabe-Mails führen zu falschen Anmeldeseiten. Drei Spuren, die Sie in 30 Sekunden prüfen, und wie Sie selbst sicher teilen.
· 5 Min. Lesezeit
Das NISG 2026 verpflichtet Betriebe, nicht einzelne Personen. Was es für Beschäftigte praktisch heißt: erkennen, nachfragen, sofort melden.
Nein, nicht allein. Wachsam schult Ihre Belegschaft darin, Betrugsversuche zu erkennen, und unterstützt Sie dabei, diese Schulung zu belegen. Welche Pflichten für Ihren Betrieb gelten, klären Sie mit Ihrer rechtlichen Beratung. Schulungen für Geschäftsführung und Leitungsorgane (§ 31 Abs. 2 erster Satz NISG 2026) bieten wir nicht an.
Sie sehen je Person einen von drei Ständen: offen, begonnen, abgeschlossen mit Datum. Sie sehen keine Punkte, keine Antworten, keine Fehler und keine Spielzeiten. Diese Daten bleiben auf dem Handy der Person und erreichen unseren Server nicht.
Nein. Der Einstieg geht mit dem Firmencode, ohne Passwort und ohne Pflicht-E-Mail. Wachsam läuft heute im Browser am Handy, die App für Android folgt. Ob auf dem Firmenhandy oder dem eigenen gespielt wird und ob das als Arbeitszeit gilt, besprechen wir mit Ihnen im Auftakt.
Etwa zehn Minuten pro Woche je Person. Ein Fall dauert drei bis vier Minuten. Die Grundstufe besteht aus sechs Fällen und einem Abschlusstest. Für Sie als Geschäftsführung: das Gespräch mit uns, der Auftakt von 45 Minuten und der Blick ins Cockpit.
Dann begleiten wir Sie ohne weitere Kosten weiter, bis der Nachweis vollständig ist. Das ist unsere Garantie im Startpaket.
Das können wir nicht für Ihren Betrieb beurteilen. Wir legen offen, was gespeichert wird: Anzeigename, Betrieb, abgeschlossene Fälle mit Datum. Mehr erreicht unseren Server nicht. Damit können Sie und Ihr Betriebsrat die Frage auf einer klaren Grundlage klären.
Rückrufbitte
Sie hinterlassen Name, Firma und Telefonnummer. Einer von uns beiden ruft Sie zurück, zeigt Ihnen einen Fall und das Cockpit und beantwortet Ihre Fragen. Wir rufen nur an, wenn Sie unten zustimmen.